Avec Pipedream Connect, ajoutez à votre application des outils, déclencheurs et requêtes API autorisés par l'utilisateur. Conduit encadre l'accès des assistants IA en entreprise.
Vous avez utilisé cet outil ? Notez-le
Vous avez utilisé cet outil ? Notez-le
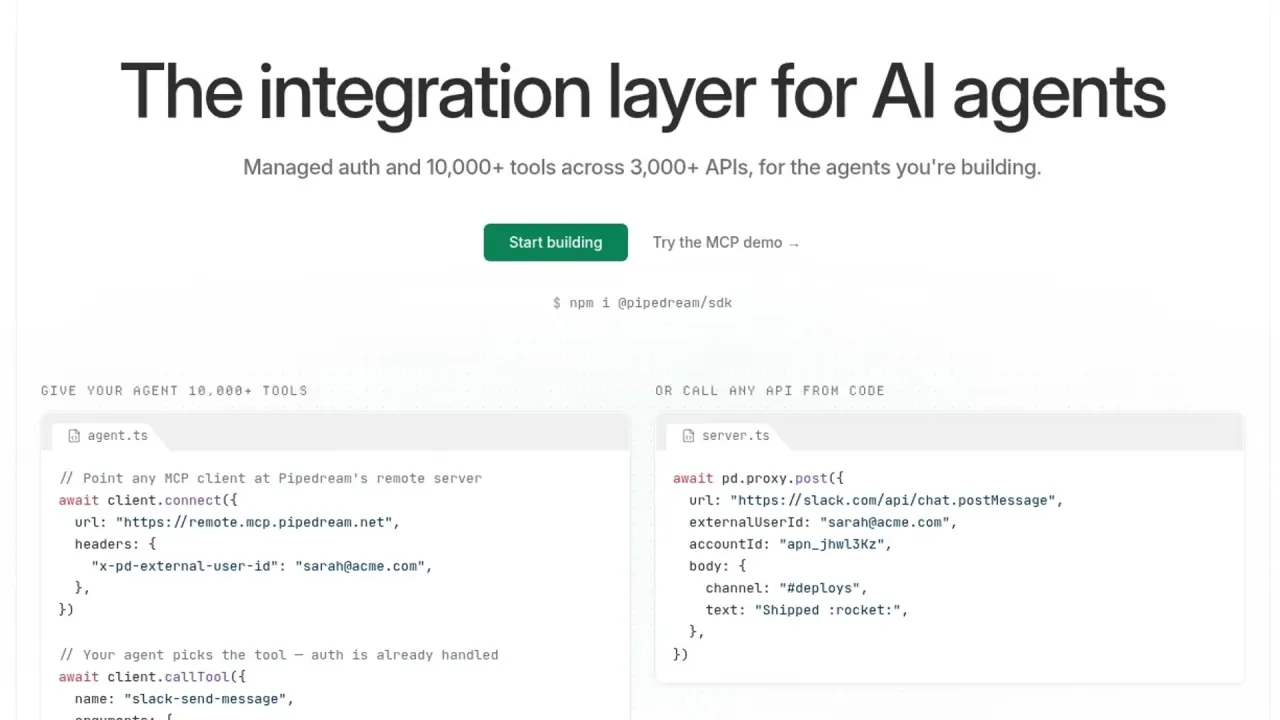
Pipedream est une plateforme d'intégration destinée aux développeurs d'applications et d'agents IA. Pipedream Connect réunit l'authentification gérée, plus de 10,000 outils et déclencheurs prêts à l'emploi, et un proxy d'API brutes.
Connect fournit une boîte à outils pour ajouter plus de 3,000 intégrations à une application ou à un agent IA, tout en contrôlant par le code leur comportement au sein du produit.
La famille de produits présente une distinction importante de cycle de vie. Workflows et String doivent fermer le 31 mars 2027, tandis que Connect API, MCP Servers et API Proxy restent pris en charge et activement développés. Pipedream propose aussi Conduit aux organisations qui relient leurs assistants IA aux systèmes de l'entreprise, avec un contrôle centralisé des accès.
Le routage du proxy dépend aussi du compte. Pour les applications à domaine dynamique telles que Zendesk, Zoho et GitLab, les chemins relatifs permettent à Pipedream de déterminer le bon domaine à partir du compte connecté.
Les outils MCP exposent le catalogue d'intégrations à un agent via le Model Context Protocol. Les requêtes indiquent le projet Pipedream, l'environnement, l'utilisateur externe et l'application ; un identifiant de compte facultatif permet de choisir un compte connecté précis.
Conduit se présente comme une passerelle partagée pour l'accès des assistants à l'échelle de l'entreprise. Il associe SSO, groupes et politiques pour déterminer les connecteurs et les outils individuels accessibles à chacun ; les appels sont authentifiés, autorisés et journalisés. Les droits peuvent s'appliquer à un espace de travail, à un groupe ou à une personne. Un membre reçoit l'union des droits qui lui sont applicables.
Conduit enregistre aussi les connexions, les changements de politique et les appels d'outils. Il permet de filtrer par acteur, événement ou date et de consulter les charges utiles enregistrées.
Le guide de démarrage Connect utilise la CLI Pipedream pour authentifier un compte et initialiser un projet Connect. Il propose une application de départ Next.js ou un espace d'essai du SDK, puis crée un fichier local .env contenant l'identifiant du projet et les identifiants du client OAuth.
Le parcours d'autorisation gérée répartit précisément les rôles entre serveur de l'application et navigateur :
tokenCallback pour obtenir des jetons auprès du backend à la demande, puis appeler connectAccount. Le SDK ouvre un iframe Pipedream pour connecter le compte et renouvelle les jetons de connexion à leur expiration.Les jetons Connect sont à usage unique et expirent au bout de quatre heures. Leur portée inclut l'utilisateur final et l'environnement ; un compte connecté avec succès est enregistré sous cette combinaison.
L'authentification de l'API développeur emploie une chaîne d'identifiants distincte. Les clients OAuth côté serveur échangent un identifiant client et un secret contre un jeton d'accès de courte durée. Le jeton d'accès développeur expire après une heure et peut être révoqué. Les identifiants du client ne sont pas liés à un utilisateur final particulier et leurs jetons d'accès doivent rester sur le serveur.
Les clients OAuth peuvent également s'authentifier avec une clé publique plutôt qu'un secret partagé. Pipedream conserve la clé publique, tandis que le serveur de l'application signe, pour chaque demande de jeton, un JWT de courte durée à usage unique. La clé privée peut rester dans le service de gestion des clés de l'application. Cette voie modifie l'authentification du développeur auprès de Pipedream ; les jetons Connect continuent de délimiter le parcours de connexion du compte utilisateur.
Les déclencheurs liés à une application s'exécutent automatiquement lorsqu'un événement se produit dans un service tiers, comme l'ajout d'un fichier ou d'un contact. Ils nécessitent le compte connecté du client. Certains effectuent une interrogation périodique plutôt que de recevoir des webhooks ; leur intervalle est configurable.
Les déclencheurs natifs ne nécessitent aucune authentification de compte des utilisateurs finaux. Leurs API de déploiement et de gestion diffèrent de celles des déclencheurs liés à une application, car aucun compte client n'est à associer.
Pipedream Connect s'adresse aux développeurs qui embarquent des intégrations API destinées à leurs clients dans leurs propres produits.
L'application conserve des responsabilités côté serveur. Les recommandations d'intégration Pipedream gardent les secrets sur le serveur, placent les requêtes vers Pipedream et les API tierces dans le code serveur, et préconisent une authentification sécurisée par session entre client et serveur.
Les interfaces d'intégration Pipedream comprennent des exemples TypeScript, Python et Java, l'accès à l'API REST et MCP. Le SDK navigateur permet une expérience d'autorisation intégrée, tandis que le backend de l'application utilise sa propre authentification à l'API Pipedream. Le Connect Link hébergé constitue un autre point d'entrée pour connecter un compte lorsqu'un produit n'intègre pas le parcours frontend.
Le développement est un environnement de test limité, même s'il expose les fonctionnalités Connect. Il autorise au plus 10 identifiants utilisateur externes distincts, exige une connexion à pipedream.com dans le même navigateur lors de la connexion d'un compte et vise les propres comptes du développeur, plutôt que de vrais utilisateurs finaux.
La tarification actuelle de Connect distingue le développement gratuit de l'accès à la production. Dans le HTML public des tarifs capturé le 1er novembre 2026, la facturation annuelle est sélectionnée ; les prix Startup annuels et mensuels sont indiqués séparément.
| Offre | Prix publié | Accès et ressources inclus | Assistance et fonctions d'organisation |
|---|---|---|---|
| Free | $0 ; aucune carte bancaire requise | Toutes les fonctionnalités en développement ; 3,000+ connecteurs ; 10,000+ outils et déclencheurs ; membres d'équipe illimités | Assistance communautaire |
| Startup | $99/mois facturés annuellement, ou $150/mois facturés mensuellement | Production ; 100 utilisateurs externes ; 10,000 crédits d'utilisation | Assistance par e-mail |
| Business | Prix personnalisé ; facturation annuelle | Tarification au volume pour les utilisateurs et l'usage ; IP de sortie statiques dédiées | SSO, SCIM, HIPAA, SLA et assistance Slack dédiée |
Un utilisateur externe est un identifiant utilisateur distinct fourni par l'application, qui connecte au moins un compte via Connect. Une personne qui connecte cinq applications compte une seule fois ; ses comptes connectés ne sont pas comptés séparément comme cinq utilisateurs externes. Au-delà des 100 utilisateurs inclus, Startup facture $2 par utilisateur supplémentaire et par mois.
Les crédits mesurent l'usage de l'API Connect. L'exécution d'une action, l'appel d'un outil via MCP, une requête proxy et l'émission d'un événement par un déclencheur déployé consomment chacun un crédit par tranche de 30 secondes de calcul. Lister les applications ou les comptes, configurer les composants et effectuer d'autres appels de gestion ne consomment pas de crédits. Startup inclut 10,000 crédits par mois, puis facture $0.012 par crédit supplémentaire ; des tarifs plus bas sont annoncés pour les volumes supérieurs.
Le développement inclut l'accès API, SDK et MCP pour construire et tester gratuitement ; servir de vrais utilisateurs externes en production exige Startup. L'annulation ou le passage à une offre inférieure s'effectuent en libre-service dans les paramètres de facturation de l'espace de travail. Avant confirmation, ces paramètres indiquent si le changement prend effet immédiatement ou à la fin de la période de facturation.
Pour les intégrations embarquées et les outils d'agents, la comparaison pertinente concerne la couche de connexion et d'exécution nécessaire au produit. Les alternatives qui remplacent surtout un ancien éditeur visuel de workflows répondent à une autre partie de l'histoire de Pipedream.
Workflows est en maintenance : les nouvelles inscriptions et souscriptions ne sont plus acceptées, aucune nouvelle fonctionnalité Workflows n'est prévue et les workflows existants continuent jusqu'au 31 mars 2027.
Toutes les données Workflows, y compris les identifiants des comptes connectés et les jetons OAuth, doivent être supprimées définitivement au plus tard le 30 avril 2027. Les paramètres et identifiants Connect sont exclus de cette suppression automatique. Les abonnements Workflows existants restent actifs jusqu'au 31 mars 2027 ; Pipedream indique qu'ils seront alors annulés automatiquement avec un remboursement au prorata.
Retry-After et les en-têtes de limitation ; Pipedream applique aussi des limites par IP.rate_limit_token obtenu dans les requêtes Connect suivantes. Ce contrôle de l'usage utilisateur défini par l'application s'ajoute aux limites de la plateforme sur ses points de terminaison.emit_on_deploy à false évite l'émission de ces événements historiques.Pipedream déclare que Connect via API ou MCP ne stocke ni ne journalise les charges utiles des requêtes ou les corps des réponses : le service traite la requête et renvoie la réponse sans conserver ce contenu de façon persistante. Conduit décrit séparément des journaux d'audit avec consultation des charges utiles pour les connexions, changements de politique et appels d'outils.
Pipedream indique que les identifiants et jetons transitent en HTTPS et sont chiffrés au repos. Sa documentation de sécurité situe la plateforme sur AWS, dans la région us-east-1. Pipedream déclare faire l'objet d'audits annuels par des tiers et fournir un rapport SOC 2 Type 2 sur demande.
Les conditions stipulent que les utilisateurs conservent les droits et intérêts de propriété intellectuelle sur les User Data fournies à Pipedream, tout en accordant à la société une licence d'utilisation dans la mesure nécessaire au service. Pour le code logiciel de ces User Data rendu visible à d'autres utilisateurs, la licence MIT License s'applique par défaut, sauf sélection d'une autre licence proposée ; ces autorisations de partage public ne s'appliquent pas aux User Data privées. Par ailleurs, Pipedream peut conserver des Service Data techniques sur les interactions avec le service et les utiliser pour l'analyse interne, l'amélioration et le développement.
La disponibilité liée à HIPAA comporte aussi une condition contractuelle : les conditions ne prévoient le statut de partenaire commercial au sens de HIPAA que si Pipedream convient avec l'utilisateur d'un Business Associate Addendum distinct.
Supprimer une autorisation OAuth dans Pipedream ne révoque pas en soi l'accès de Pipedream chez le fournisseur d'origine. La révocation s'effectue aussi à l'endroit où les autorisations OAuth sont gérées dans l'application tierce.
Oui. Les outils personnalisés publiés dans l'espace de travail Pipedream peuvent être utilisés avec son serveur MCP, ajoutant des fonctionnalités absentes du registre public.
Un appel d'outil MCP échoué renvoie un résultat avec isError: true, dont un objet d'erreur identifie une origine telle que le code de l'outil, une API en amont ou le réseau. L'attribution des erreurs d'action est effectuée au mieux et peut être incorrecte, notamment lorsqu'un SDK en amont effectue des appels supplémentaires après un échec ou que plusieurs appels atteignent le même hôte.
