Pipedream Connect adiciona ao aplicativo ferramentas, gatilhos e requisições de API autorizados pelo usuário. Conduit oferece às organizações um gateway de controle de acesso dos assistentes de IA.
Já usou esta ferramenta? Avalie-a
Já usou esta ferramenta? Avalie-a
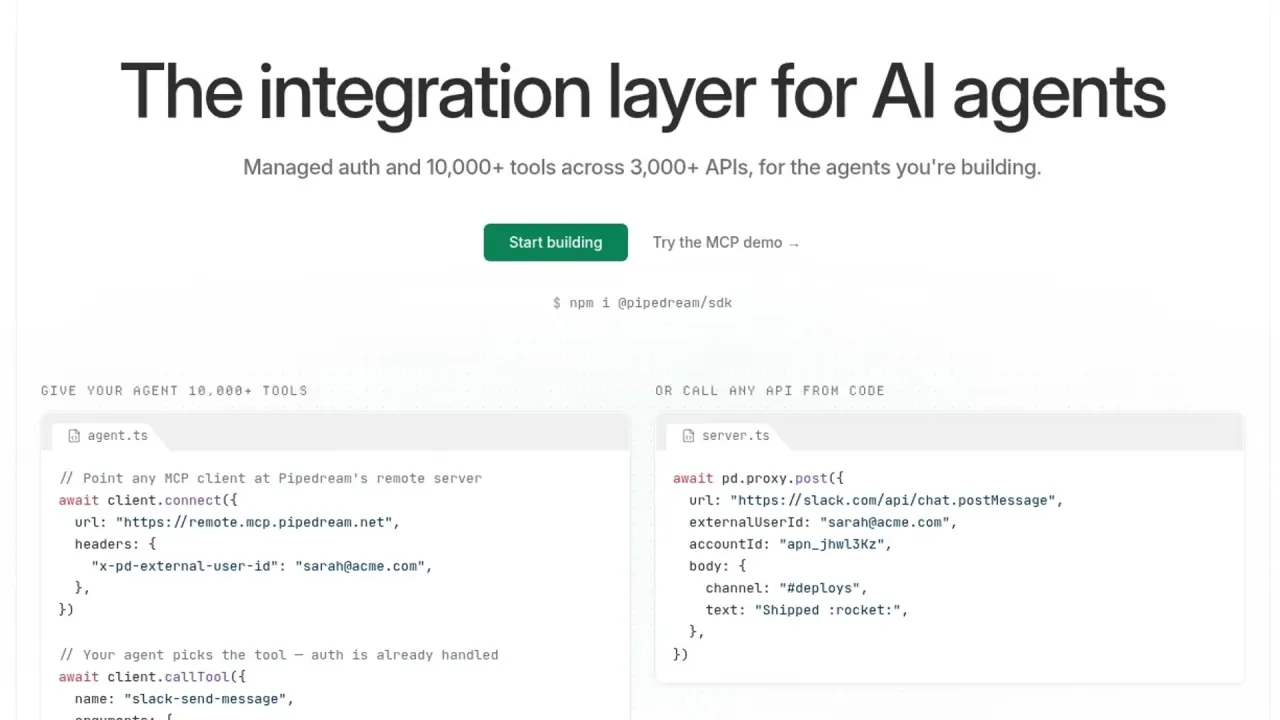
Pipedream é uma plataforma de integração para desenvolvedores de aplicativos e agentes de IA. Pipedream Connect reúne autenticação gerenciada, mais de 10,000 ferramentas e gatilhos prontos e um proxy de API bruta.
Connect oferece um kit de desenvolvimento para adicionar mais de 3,000 integrações a um aplicativo ou agente de IA, com controle por código sobre o comportamento dessas integrações dentro do produto.
A família de produtos tem uma divisão importante de ciclo de vida. Workflows e String têm encerramento previsto para 31 de março de 2027, enquanto Connect API, MCP Servers e API Proxy continuam com suporte e desenvolvimento ativo. Pipedream também oferece Conduit para organizações que conectam seus assistentes de IA aos sistemas da empresa, com controles de acesso centralizados.
O proxy também tem regras de roteamento dependentes da conta. Para aplicativos de domínio dinâmico como Zendesk, Zoho e GitLab, caminhos relativos permitem ao Pipedream resolver o domínio correto a partir da conta conectada.
As ferramentas MCP expõem o catálogo de integrações a um agente pelo Model Context Protocol. As requisições identificam projeto Pipedream, ambiente, usuário externo e aplicativo; um ID de conta opcional pode selecionar uma conta conectada específica.
Conduit se posiciona como um gateway compartilhado de acesso de assistentes em toda a empresa. Combina SSO, grupos e políticas que controlam quais conectores e ferramentas individuais as pessoas podem usar; as chamadas são autenticadas, autorizadas e registradas. As concessões de acesso podem valer para um espaço de trabalho, um grupo ou uma pessoa, e o membro recebe a união de todas as concessões aplicáveis a ele.
Conduit também registra logins, mudanças de políticas e chamadas de ferramentas, com filtros por ator, evento ou data e acesso à carga útil registrada.
O início rápido do Connect usa a CLI Pipedream para autenticar uma conta e inicializar um projeto Connect. Oferece um aplicativo inicial Next.js ou um ambiente de testes do SDK e cria um arquivo local .env com o ID do projeto e as credenciais do cliente OAuth.
O fluxo de autorização gerenciada divide as responsabilidades entre o servidor do aplicativo e o navegador:
tokenCallback para obter tokens do backend sob demanda e depois chamar connectAccount. O SDK abre um iframe Pipedream para conectar a conta e renova os tokens de conexão quando expiram.Tokens Connect são de uso único e expiram após quatro horas. Seu escopo abrange tanto o usuário final quanto o ambiente; uma conta conectada com sucesso é salva sob essa combinação.
A autenticação da API do desenvolvedor usa uma cadeia de credenciais separada. Clientes OAuth do servidor trocam ID de cliente e segredo por um token de acesso de curta duração. O token de acesso do desenvolvedor expira após uma hora e pode ser revogado. As credenciais do cliente não estão vinculadas a um usuário final específico, e seus tokens de acesso devem ficar no servidor.
Clientes OAuth também podem se autenticar com chave pública em vez de segredo compartilhado. Pipedream guarda a chave pública, enquanto o servidor do aplicativo assina um JWT de curta duração e uso único para cada requisição de token. A chave privada pode permanecer no serviço de gerenciamento de chaves do aplicativo. Esse caminho muda como o desenvolvedor se autentica no Pipedream; tokens Connect continuam delimitando o fluxo de conexão da conta do usuário.
Gatilhos baseados em aplicativos executam automaticamente quando algo acontece em um serviço de terceiros, como um novo arquivo ou contato. Eles precisam da conta conectada do cliente. Alguns consultam periodicamente em vez de receber webhooks, com intervalo de consulta configurável.
Gatilhos nativos não exigem autenticação de conta dos usuários finais. Suas APIs de implantação e gerenciamento diferem das dos gatilhos baseados em aplicativos porque não há uma conta de cliente a vincular.
Pipedream Connect se destina a desenvolvedores que incorporam integrações de API voltadas a clientes nos próprios produtos.
O aplicativo mantém responsabilidades no servidor. A orientação de integração do Pipedream mantém segredos no servidor, coloca requisições ao Pipedream e a APIs de terceiros no código do servidor e recomenda autenticação segura por sessão entre cliente e servidor.
As interfaces de integração do Pipedream incluem exemplos em TypeScript, Python e Java, acesso à API REST e MCP. O SDK de navegador permite uma experiência de autorização incorporada, enquanto o backend usa sua própria autenticação da API Pipedream. O Connect Link hospedado é outra entrada para conectar contas quando o produto não incorpora o fluxo de frontend.
Desenvolvimento é um ambiente de testes restrito, embora exponha o conjunto de funções do Connect. Permite no máximo 10 IDs distintos de usuários externos, exige login em pipedream.com no mesmo navegador ao conectar uma conta e se destina às contas do próprio desenvolvedor, em vez de usuários finais reais.
Os preços atuais do Connect separam desenvolvimento gratuito e acesso à produção. No HTML público de preços capturado em 1º de novembro de 2026, a cobrança anual está selecionada, com preços do Startup para cobrança anual e mensal identificados separadamente.
| Plano | Preço publicado | Acesso e recursos incluídos | Suporte e funções organizacionais |
|---|---|---|---|
| Free | $0; não exige cartão de crédito | Todas as funções em desenvolvimento; 3,000+ conectores; 10,000+ ferramentas e gatilhos; membros de equipe ilimitados | Suporte da comunidade |
| Startup | $99/mês com cobrança anual ou $150/mês com cobrança mensal | Produção; 100 usuários externos; 10,000 créditos de uso | Suporte por e-mail |
| Business | Preço personalizado; cobrança anual | Preços por volume de usuários e uso; IPs de saída estáticos dedicados | SSO, SCIM, HIPAA, SLAs e suporte dedicado no Slack |
Um usuário externo é um ID de usuário distinto fornecido pelo aplicativo que conecta pelo menos uma conta pelo Connect. Uma pessoa conectando cinco aplicativos conta uma vez; as contas conectadas não são contadas individualmente como cinco usuários externos. Após os 100 usuários incluídos, Startup cobra $2 por usuário adicional por mês.
Créditos medem o uso da API Connect. Executar uma ação, chamar uma ferramenta por MCP, enviar uma requisição de proxy e emitir um evento de um gatilho implantado consomem, cada um, um crédito por 30 segundos de computação. Listar aplicativos ou contas, configurar componentes e outras chamadas de gerenciamento não consomem créditos. Startup inclui 10,000 créditos por mês e depois cobra $0.012 por crédito adicional, com taxas menores descritas para volumes maiores.
Desenvolvimento inclui API, SDK e MCP para construir e testar gratuitamente; atender usuários externos reais em produção requer Startup. Cancelamento ou redução de plano podem ser feitos nas configurações de cobrança do espaço de trabalho. Antes da confirmação, elas mostram se a mudança entra em vigor imediatamente ou no fim do período de cobrança.
Para integrações incorporadas e ferramentas de agentes, a comparação relevante é a camada de conexão e execução de que o produto precisa. Alternativas que substituem principalmente um antigo criador visual de fluxos de trabalho atendem a outra parte da história do Pipedream.
Workflows está em modo de manutenção: não aceita novos cadastros ou assinaturas, não há novas funções Workflows planejadas e os fluxos existentes continuam até 31 de março de 2027.
Todos os dados Workflows, incluindo credenciais de contas conectadas e tokens OAuth, têm exclusão permanente prevista até 30 de abril de 2027. Configurações e credenciais Connect ficam fora dessa exclusão automática. As assinaturas Workflows existentes seguem ativas até 31 de março de 2027, quando, segundo Pipedream, serão canceladas automaticamente com reembolso proporcional.
Retry-After e cabeçalhos de limite de taxa; Pipedream também aplica limites por IP.rate_limit_token obtido nas próximas requisições Connect. É um controle de uso do usuário definido pelo aplicativo, ao lado dos limites de endpoints da plataforma.emit_on_deploy como false evita a emissão desses eventos históricos.Pipedream afirma que Connect via API ou MCP não armazena nem registra cargas úteis de requisições ou corpos de respostas: processa a requisição e retorna a resposta sem persistir esse conteúdo. Conduit descreve separadamente registros de auditoria com inspeção de cargas úteis para logins, mudanças de políticas e chamadas de ferramentas.
Pipedream afirma que credenciais e tokens são transmitidos por HTTPS e criptografados em repouso. Sua documentação de segurança situa a plataforma na AWS, na região us-east-1. Pipedream declara passar por auditorias anuais de terceiros e disponibilizar um relatório SOC 2 Type 2 mediante solicitação.
Os termos dizem que usuários mantêm direitos e interesses de propriedade intelectual sobre os User Data fornecidos ao Pipedream, concedendo à empresa licença de uso na medida necessária à prestação do serviço. Código de software em User Data visível a outros usuários adota por padrão a MIT License, salvo escolha de outra licença oferecida; essas permissões de compartilhamento público não se aplicam a User Data privados. Separadamente, Pipedream pode reter Service Data técnicos sobre interações com o serviço e usá-los para análise interna, melhoria e desenvolvimento.
A disponibilidade relacionada à HIPAA também tem condição contratual: pelos termos, o status de associado comercial só se aplica quando Pipedream concorda com um Business Associate Addendum separado com o usuário.
Excluir uma autorização OAuth dentro do Pipedream não revoga, por si só, o acesso do Pipedream no provedor original. A revogação também ocorre onde as autorizações OAuth são gerenciadas no aplicativo de terceiros.
Sim. Ferramentas personalizadas publicadas no espaço de trabalho Pipedream podem ser usadas com seu servidor MCP, acrescentando funções indisponíveis no registro público.
Uma chamada de ferramenta MCP que falha retorna um resultado com isError: true, incluindo um objeto de erro que identifica uma origem, como código da ferramenta, API de origem ou rede. A atribuição de erros de ações é feita da melhor forma possível e pode estar incorreta, inclusive quando um SDK de origem faz chamadas extras após uma falha ou várias chamadas chegam ao mesmo host.
