Pipedream Connectでユーザー認可済みツール、トリガー、APIリクエストをアプリに追加。Conduitは組織がAIアシスタントのアクセスを管理するゲートウェイです。
このツールを使いましたか?評価してください
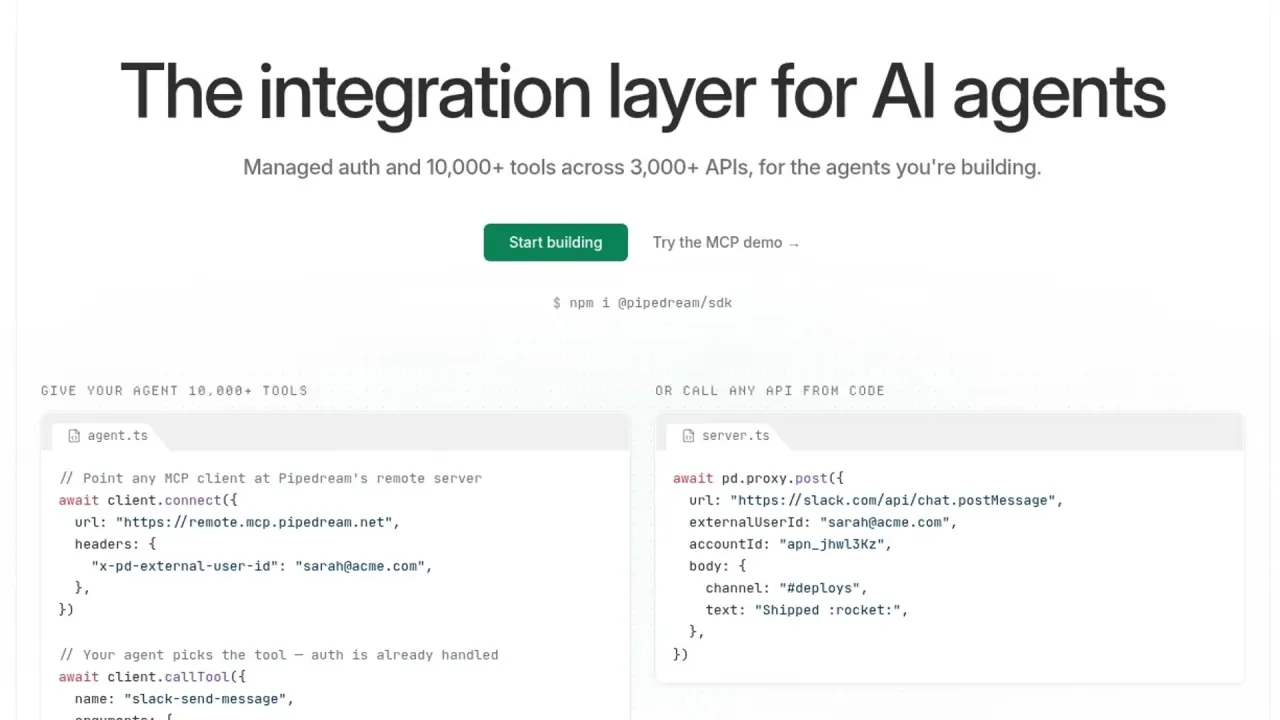
Pipedreamは、アプリやAIエージェントを構築する開発者向けの連携プラットフォームです。Pipedream Connectはマネージド認証、10,000以上の構築済みツールとトリガー、生のAPIプロキシを組み合わせています。
Connectは、アプリやAIエージェントに3,000以上の連携を追加する開発ツールキットを提供します。製品内での連携の動作をコードレベルで制御できます。
製品群には重要なライフサイクルの区切りがあります。WorkflowsとStringは2027年3月31日に終了予定ですが、Connect API、MCP Servers、API Proxyは引き続きサポートされ、活発な開発が続きます。またPipedreamは、集中型のアクセス制御で組織のAIアシスタントと社内システムをつなぐConduitも提供しています。
プロキシにはアカウントに応じたルーティング規則もあります。Zendesk、Zoho、GitLabなど動的ドメインを使うアプリでは、相対パスによりPipedreamが接続済みアカウントから正しいドメインを解決します。
MCPツールはModel Context Protocolを通じて連携カタログをエージェントに公開します。リクエストでPipedreamのプロジェクト、環境、外部ユーザー、アプリを指定し、任意のアカウントIDで特定の接続済みアカウントを選べます。
Conduitは共通ゲートウェイを通じた全社的なアシスタントアクセス向けに位置付けられています。SSO、グループ、ポリシーを組み合わせ、利用できるコネクターと個々のツールを管理します。呼び出しは認証・認可され、記録されます。アクセス権はワークスペース、グループ、個人に付与でき、メンバーには該当する権限の和集合が適用されます。
Conduitはログイン、ポリシー変更、ツール呼び出しも記録し、実行者、イベント、日付で絞り込めます。記録されたペイロードも確認できます。
ConnectのクイックスタートはPipedream CLIでアカウントを認証し、Connectプロジェクトを初期化します。Next.jsのスターターアプリまたはSDKプレイグラウンドを用意し、プロジェクトIDとOAuthクライアントの認証情報を含むローカルの.envファイルを作成します。
マネージド認証のフローでは、アプリのサーバーとブラウザーの役割が明確に分かれます。
tokenCallbackで必要に応じてバックエンドからトークンを取得し、connectAccountを呼び出します。SDKは接続用のPipedream iframeを開き、接続トークンの期限切れに合わせて更新します。Connectトークンは1回限り使用でき、4時間で期限切れになります。エンドユーザーと環境の両方に範囲が限定され、接続に成功したアカウントはその組み合わせの下に保存されます。
開発者APIの認証には別の認証情報の連鎖を使います。サーバー側のOAuthクライアントはクライアントIDとシークレットを短期アクセストークンと交換します。開発者アクセストークンは1時間で期限切れとなり、取り消しも可能です。クライアント認証情報は個々のエンドユーザーにひも付かず、アクセストークンはサーバーに置く必要があります。
OAuthクライアントは共有シークレットの代わりに公開鍵でも認証できます。Pipedreamが公開鍵を保存し、アプリサーバーが各トークンリクエスト用に短期・1回限りのJWTへ署名します。秘密鍵はアプリの鍵管理サービスに残せます。この方法で変わるのは開発者がPipedreamに認証する方式であり、Connectトークンは引き続きユーザーのアカウント接続フローを範囲指定します。
アプリベースのトリガーは、ファイルや連絡先の新規作成など、外部サービスでイベントが起こると自動実行されます。顧客の接続済みアカウントが必要です。一部はwebhookを受け取らずポーリングし、その間隔を設定できます。
ネイティブトリガーはエンドユーザーのアカウント認証を必要としません。ひも付ける顧客アカウントがないため、デプロイと管理のAPIはアプリベースのトリガーと異なります。
Pipedream Connectは、自社製品に顧客向けAPI連携を組み込む開発者を対象としています。
アプリにはサーバー側の責任が残ります。Pipedreamの連携ガイドはシークレットをサーバーに置き、Pipedreamと外部APIへのリクエストをサーバーコードで行い、クライアントとサーバー間で安全なセッション認証を使うよう求めています。
Pipedreamの連携インターフェースにはTypeScript、Python、Javaの例、REST APIアクセス、MCPがあります。ブラウザーSDKは埋め込み認可を支援し、アプリのバックエンドは自身のPipedream API認証を使います。フロントエンドフローを埋め込まない製品には、ホスト型Connect Linkがもう一つの接続入口です。
開発環境はConnectの機能群を使えますが、制約のあるテスト環境です。異なる外部ユーザーIDは最大10個で、アカウント接続時には同じブラウザーでpipedream.com にログインする必要があります。実際のエンドユーザーではなく、開発者自身のアカウントを対象としています。
現在のConnect料金は無料の開発環境と本番アクセスを区別しています。2026年11月1日取得の公開料金HTMLでは年払いが選択され、Startupの年払いと月払いの価格が個別に表示されています。
| プラン | 公開価格 | 含まれるアクセスとリソース | サポートと組織向け機能 |
|---|---|---|---|
| Free | $0、クレジットカード不要 | 開発環境の全機能、3,000以上のコネクター、10,000以上のツールとトリガー、チーム人数無制限 | コミュニティサポート |
| Startup | 年払いで$99/月、または月払いで$150/月 | 本番環境、外部ユーザー100人、利用クレジット10,000 | メールサポート |
| Business | 個別見積もり、年払い | ユーザー数と利用量のボリューム料金、専用静的送信IP | SSO、SCIM、HIPAA、SLA、専用Slackサポート |
外部ユーザーは、アプリが指定する異なるユーザーIDで、Connectを通じて少なくとも1つのアカウントを接続したものです。1人が5つのアプリを接続しても1回と数え、接続アカウントを個別に5人の外部ユーザーとは数えません。付属の100人を超えると、Startupは追加ユーザー1人につき月$2を請求します。
クレジットはConnect APIの利用量を表します。アクション実行、MCPツール呼び出し、プロキシリクエスト、デプロイ済みトリガーからのイベント送出は、それぞれ計算時間30秒ごとに1クレジットを消費します。アプリやアカウントの一覧取得、コンポーネント設定などの管理呼び出しは消費しません。Startupは月10,000クレジットを含み、追加は1クレジット$0.012です。大量利用では低い単価が案内されています。
開発環境ではAPI、SDK、MCPで無料の構築・テストができ、実際の外部ユーザーへ本番提供するにはStartupが必要です。解約やダウングレードはワークスペースの請求設定で自分で行えます。確定前に、変更が即時か請求期間終了時に適用されるか表示されます。
埋め込み連携とエージェントツールでは、製品が必要とする接続・実行レイヤーを比較します。主に従来のビジュアルワークフロービルダーを置き換える候補は、Pipedreamの歴史の別の部分に対応します。
Workflowsは保守モードで、新規登録とサブスクリプションを受け付けず、新機能も計画されていません。既存のワークフローは2027年3月31日まで継続します。
接続アカウントの認証情報やOAuthトークンを含むすべてのWorkflowsデータは、2027年4月30日までに完全削除予定です。Connectの設定と認証情報は自動削除の対象外です。既存のWorkflows契約は2027年3月31日まで有効で、Pipedreamは同日に自動解約し、比例返金を行うとしています。
Retry-Afterとレート制限ヘッダーがあり、IP別の制限も適用されます。rate_limit_tokenを含められます。これはプラットフォームのエンドポイント制限と並ぶ、アプリ定義のユーザー利用量制御です。emit_on_deployをfalseにすれば、その過去イベントの送出を避けられます。Pipedreamは、APIまたはMCP経由のConnectではリクエストのペイロードやレスポンス本文を保存・ログ記録しないと説明しています。リクエストを処理して応答を返し、内容を永続化しません。一方Conduitは、ログイン、ポリシー変更、ツール呼び出しの監査記録とペイロード確認を別途説明しています。
Pipedreamは認証情報とトークンをHTTPSで転送し、保存時に暗号化するとしています。セキュリティ文書ではAWSのus-east-1リージョンに配置されています。Pipedreamは毎年第三者監査を受け、要請に応じてSOC 2 Type 2レポートを提供すると述べています。
規約では、提供したUser Dataの権利と知的財産権はユーザーが保持し、サービス提供に必要な範囲の利用権を会社に与えます。他ユーザーに見えるUser Data内のソフトウェアコードは、提供される別のライセンスを選ばなければMIT Licenseが既定となります。この公開共有の許可は非公開User Dataには適用されません。別途、Pipedreamはサービスとのやり取りに関する技術的Service Dataを保持し、内部分析、改善、開発に利用できます。
HIPAAに関する提供にも契約条件があります。規約上、Pipedreamがユーザーと別のBusiness Associate Addendumに合意した場合にのみ、ビジネスアソシエイトとしての立場が適用されます。
Pipedream内でOAuth認可を削除するだけでは、元の提供元に対するPipedreamのアクセスは取り消されません。外部アプリでOAuth認可を管理する場所でも取り消します。
はい。Pipedreamワークスペースで公開したカスタムツールは同社のMCPサーバーで利用でき、公開レジストリにない機能を追加できます。
MCPツール呼び出しの失敗時はisError: trueを含む結果を返し、エラーオブジェクトがツールコード、上流API、ネットワークなどの発生元を示します。アクションのエラー原因判定はベストエフォートで、誤る場合があります。上流SDKが失敗後に追加呼び出しを行う場合や、複数の呼び出しが同じホストに達する場合も含まれます。
