Pipedream Connect añade a tu aplicación herramientas, activadores y solicitudes API autorizadas por el usuario. Conduit controla el acceso de asistentes de IA en organizaciones.
¿Has usado esta herramienta? Valórala
¿Has usado esta herramienta? Valórala
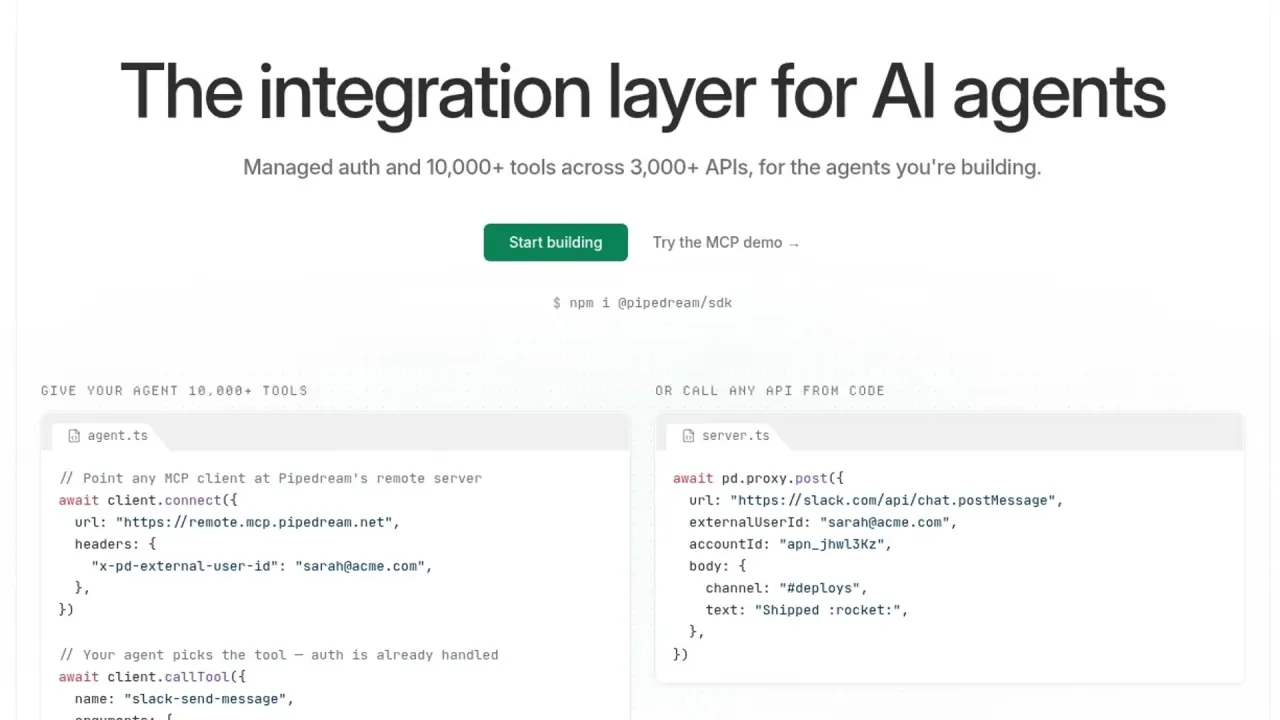
Pipedream es una plataforma de integración para desarrolladores de aplicaciones y agentes de IA. Pipedream Connect reúne autenticación gestionada, más de 10,000 herramientas y activadores preconfigurados y un proxy de API sin procesar.
Connect ofrece un kit de desarrollo para añadir más de 3,000 integraciones a una aplicación o agente de IA, con control mediante código sobre su comportamiento dentro del producto.
La familia de productos tiene un límite importante en su ciclo de vida. Workflows y String tienen previsto cerrar el 31 de marzo de 2027, mientras Connect API, MCP Servers y API Proxy seguirán recibiendo soporte y desarrollo activo. Pipedream también ofrece Conduit a organizaciones que conectan sus asistentes de IA con sistemas empresariales mediante controles de acceso centralizados.
El proxy también tiene reglas de enrutamiento dependientes de la cuenta. En aplicaciones con dominio dinámico como Zendesk, Zoho y GitLab, las rutas relativas permiten a Pipedream resolver el dominio correcto a partir de la cuenta conectada.
Las herramientas MCP exponen el catálogo de integraciones a un agente mediante Model Context Protocol. Las solicitudes identifican el proyecto de Pipedream, el entorno, el usuario externo y la aplicación; un ID de cuenta opcional permite seleccionar una cuenta conectada concreta.
Conduit se presenta como una pasarela compartida para el acceso de asistentes en toda la empresa. Combina SSO, grupos y políticas que regulan qué conectores y herramientas individuales puede usar cada persona; las llamadas se autentican, autorizan y registran. Los permisos pueden aplicarse a un espacio de trabajo, un grupo o una persona, y cada miembro recibe la unión de los permisos que le corresponden.
Conduit también registra inicios de sesión, cambios de políticas y llamadas a herramientas, con filtros por actor, evento o fecha y acceso a la carga útil registrada.
El inicio rápido de Connect usa la CLI de Pipedream para autenticar una cuenta e inicializar un proyecto Connect. Ofrece una aplicación inicial de Next.js o un entorno de pruebas del SDK, y crea un archivo local .env con el ID del proyecto y las credenciales del cliente OAuth.
El flujo de autorización gestionada asigna funciones específicas al servidor de la aplicación y al navegador:
tokenCallback para obtener tokens del backend según se necesiten y después llamar a connectAccount. El SDK abre un iframe de Pipedream para conectar la cuenta y renueva los tokens de conexión cuando caducan.Los tokens Connect son de un solo uso y caducan a las cuatro horas. Su alcance incluye tanto al usuario final como al entorno, y las cuentas conectadas correctamente se guardan bajo esa combinación.
La autenticación de la API de desarrollador usa una cadena de credenciales separada. Los clientes OAuth del servidor intercambian un ID de cliente y un secreto por un token de acceso de corta duración. El token de acceso de desarrollador caduca a la hora y puede revocarse. Las credenciales del cliente no están vinculadas a un usuario final concreto, y sus tokens de acceso deben permanecer en el servidor.
Los clientes OAuth también pueden autenticarse con una clave pública en lugar de un secreto compartido. Pipedream guarda la clave pública y el servidor de la aplicación firma un JWT de corta duración y un solo uso para cada solicitud de token. La clave privada puede permanecer en el servicio de gestión de claves de la aplicación. Esta vía cambia cómo se autentica el desarrollador ante Pipedream; los tokens Connect siguen delimitando el flujo de conexión de la cuenta del usuario.
Los activadores basados en aplicaciones se ejecutan automáticamente cuando sucede algo en un servicio de terceros, como la creación de un archivo o contacto. Necesitan la cuenta conectada del cliente. Algunos consultan periódicamente en lugar de recibir webhooks, y su intervalo de consulta es configurable.
Los activadores nativos no requieren autenticación de cuentas de usuarios finales. Sus API de despliegue y gestión difieren de las de los activadores basados en aplicaciones porque no hay una cuenta de cliente que vincular.
Pipedream Connect está dirigido a desarrolladores que incorporan integraciones API para clientes dentro de sus propios productos.
La aplicación conserva responsabilidades en el servidor. La guía de integración de Pipedream mantiene los secretos en el servidor, sitúa las solicitudes a Pipedream y API de terceros en código del servidor y recomienda autenticación segura basada en sesiones entre cliente y servidor.
Las interfaces de integración de Pipedream incluyen ejemplos de TypeScript, Python y Java, acceso REST API y MCP. El SDK de navegador permite una experiencia de autorización integrada, mientras el backend usa su propia autenticación de la API de Pipedream. El Connect Link alojado es otra entrada para conectar cuentas cuando un producto no integra el flujo de frontend.
Desarrollo es un entorno de pruebas limitado aunque expone las funciones de Connect. Permite como máximo 10 ID distintos de usuarios externos, exige iniciar sesión en pipedream.com en el mismo navegador al conectar una cuenta y está pensado para las cuentas propias del desarrollador, no para usuarios finales reales.
Los precios actuales de Connect separan el desarrollo gratuito del acceso a producción. En el HTML público de precios capturado el 1 de noviembre de 2026 está seleccionada la facturación anual, con precios de Startup anuales y mensuales etiquetados por separado.
| Plan | Precio publicado | Acceso y recursos incluidos | Soporte y funciones organizativas |
|---|---|---|---|
| Free | $0; no requiere tarjeta de crédito | Todas las funciones en desarrollo; 3,000+ conectores; 10,000+ herramientas y activadores; miembros de equipo ilimitados | Soporte de la comunidad |
| Startup | $99/mes con facturación anual o $150/mes con facturación mensual | Producción; 100 usuarios externos; 10,000 créditos de uso | Soporte por correo electrónico |
| Business | Precio personalizado; facturación anual | Precios por volumen de usuarios y uso; IP de salida estáticas dedicadas | SSO, SCIM, HIPAA, SLA y soporte dedicado por Slack |
Un usuario externo es un ID de usuario distinto proporcionado por la aplicación que conecta al menos una cuenta mediante Connect. Una persona que conecta cinco aplicaciones cuenta una vez; las cuentas conectadas no se cuentan individualmente como cinco usuarios externos. Tras los 100 usuarios incluidos, Startup cobra $2 por cada usuario adicional al mes.
Los créditos miden el uso de Connect API. Ejecutar una acción, llamar a una herramienta mediante MCP, enviar una solicitud al proxy y emitir un evento desde un activador desplegado consumen, cada uno, un crédito por 30 segundos de cómputo. Listar aplicaciones o cuentas, configurar componentes y otras llamadas de gestión no consumen créditos. Startup incluye 10,000 créditos al mes y luego cobra $0.012 por crédito adicional; se describen tarifas inferiores para volúmenes mayores.
Desarrollo incluye acceso API, SDK y MCP para crear y probar gratis; atender a usuarios externos reales en producción exige Startup. Se puede cancelar o bajar de plan desde los ajustes de facturación del espacio de trabajo. Antes de confirmar, estos indican si el cambio entra en vigor de inmediato o al terminar el periodo de facturación.
Para integraciones incorporadas y herramientas de agentes, conviene comparar la capa de conexión y ejecución que necesita el producto. Las alternativas que sustituyen principalmente a un antiguo creador visual de flujos de trabajo cubren otra parte de la historia de Pipedream.
Workflows está en mantenimiento: ya no admite nuevos registros ni suscripciones, no se prevén funciones nuevas de Workflows y los flujos existentes continúan hasta el 31 de marzo de 2027.
Todos los datos de Workflows, incluidas las credenciales de cuentas conectadas y los tokens OAuth, tienen prevista su eliminación permanente a más tardar el 30 de abril de 2027. Los ajustes y credenciales de Connect quedan excluidos de esa eliminación automática. Las suscripciones existentes de Workflows siguen activas hasta el 31 de marzo de 2027, cuando Pipedream indica que se cancelarán automáticamente con un reembolso proporcional.
Retry-After y cabeceras de límites de frecuencia; Pipedream también aplica límites por IP.rate_limit_token obtenido en solicitudes Connect posteriores. Es un control de uso del usuario definido por la aplicación que acompaña a los límites de los puntos de acceso de la plataforma.emit_on_deploy en false evita emitir esos eventos históricos.Pipedream afirma que Connect mediante API o MCP no almacena ni registra las cargas útiles de solicitudes ni los cuerpos de respuestas: procesa la solicitud y devuelve la respuesta sin persistir ese contenido. Conduit describe por separado registros de auditoría con inspección de cargas útiles para inicios de sesión, cambios de políticas y llamadas a herramientas.
Pipedream afirma que las credenciales y tokens se transmiten por HTTPS y se cifran en reposo. Su documentación de seguridad sitúa la plataforma en AWS, en la región us-east-1. Pipedream declara someterse a auditorías anuales de terceros y facilitar un informe SOC 2 Type 2 previa solicitud.
Las condiciones indican que los usuarios conservan derechos e intereses de propiedad intelectual sobre los User Data proporcionados a Pipedream, y conceden a la empresa una licencia de uso en la medida necesaria para prestar el servicio. El código de software de User Data visible para otros usuarios usa por defecto MIT License, salvo que se elija otra licencia ofrecida; estos permisos de intercambio público no se aplican a User Data privados. Por separado, Pipedream puede conservar Service Data técnicos sobre interacciones con el servicio y utilizarlos para análisis internos, mejora y desarrollo.
La disponibilidad relacionada con HIPAA también está sujeta a una condición contractual: según las condiciones, el estatus de socio comercial solo se aplica cuando Pipedream acepta un Business Associate Addendum separado con el usuario.
Eliminar una autorización OAuth dentro de Pipedream no revoca por sí mismo el acceso de Pipedream al proveedor original. La revocación también se realiza donde se administran las autorizaciones OAuth en la aplicación de terceros.
Sí. Las herramientas personalizadas publicadas en el espacio de trabajo Pipedream pueden usarse con su servidor MCP, añadiendo funciones que no están disponibles en el registro público.
Una llamada fallida a una herramienta MCP devuelve un resultado con isError: true, incluido un objeto de error que identifica un origen como el código de la herramienta, una API de origen o la red. La atribución de errores de acciones se realiza lo mejor posible y puede ser incorrecta, incluso si un SDK de origen hace llamadas adicionales después de un fallo o varias llamadas llegan al mismo host.
