Pipedream Connect ergänzt Apps um nutzerautorisierte Tools, Trigger und API-Anfragen. Conduit bietet Organisationen ein Gateway zur Zugriffskontrolle ihrer KI-Assistenten.
Hast du dieses Tool genutzt? Bewerte es
Hast du dieses Tool genutzt? Bewerte es
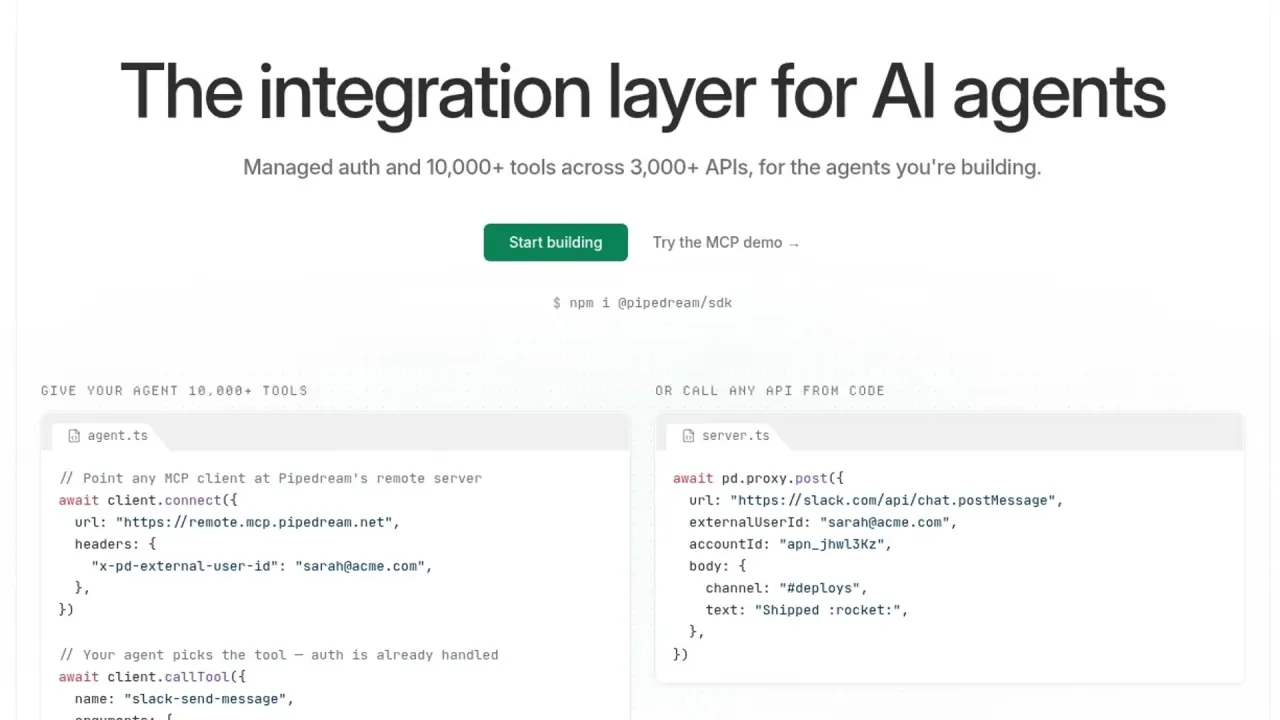
Pipedream ist eine Integrationsplattform für Entwickler von Apps und KI-Agenten. Pipedream Connect verbindet verwaltete Authentifizierung, mehr als 10,000 vorgefertigte Tools und Trigger sowie einen Proxy für direkte API-Anfragen.
Connect bietet ein Entwickler-Toolkit, um mehr als 3,000 Integrationen in eine App oder einen KI-Agenten einzubauen. Ihr Verhalten innerhalb des Produkts lässt sich auf Code-Ebene steuern.
Bei der Produktfamilie ist eine wichtige Lebenszyklusgrenze zu beachten. Workflows und String sollen am 31. März 2027 eingestellt werden. Connect API, MCP Servers und API Proxy werden weiter unterstützt und aktiv entwickelt. Außerdem bietet Pipedream mit Conduit einen zentral kontrollierten Zugang, über den Organisationen ihre KI-Assistenten mit Unternehmenssystemen verbinden.
Auch das Proxy-Routing ist kontoabhängig. Bei Apps mit dynamischen Domains wie Zendesk, Zoho und GitLab kann Pipedream über relative Pfade die korrekte Domain anhand des verbundenen Kontos auflösen.
MCP-Tools stellen einem Agenten den Integrationskatalog über das Model Context Protocol bereit. Anfragen benennen das Pipedream-Projekt, die Umgebung, den externen Nutzer und die App. Eine optionale Konto-ID wählt ein bestimmtes verbundenes Konto aus.
Conduit ist als gemeinsames Gateway für den unternehmensweiten Assistentenzugriff positioniert. SSO, Gruppen und Richtlinien bestimmen, welche Konnektoren und einzelnen Tools Personen nutzen dürfen. Aufrufe werden authentifiziert, autorisiert und protokolliert. Zugriffsrechte können für einen Workspace, eine Gruppe oder eine Person gelten; ein Mitglied erhält die Vereinigungsmenge aller für es geltenden Rechte.
Conduit erfasst auch Anmeldungen, Richtlinienänderungen und Tool-Aufrufe. Die Einträge lassen sich nach Akteur, Ereignis oder Datum filtern, und die aufgezeichneten Nutzdaten können eingesehen werden.
Der Connect-Schnellstart verwendet die Pipedream CLI, um ein Konto zu authentifizieren und ein Connect-Projekt zu initialisieren. Er bietet eine Next.js-Starteranwendung oder eine SDK-Testumgebung und erstellt lokal eine .env-Datei mit Projekt-ID und OAuth-Client-Zugangsdaten.
Der Ablauf für verwaltete Autorisierung teilt die Aufgaben zwischen Anwendungsserver und Browser gezielt auf:
tokenCallback so konfigurieren, dass bei Bedarf Tokens vom Backend bezogen werden, und anschließend connectAccount aufrufen. Das SDK öffnet ein Pipedream-iframe für die Kontoverbindung und erneuert Verbindungstokens, wenn sie ablaufen.Connect-Tokens sind einmalig nutzbar und laufen nach vier Stunden ab. Sie gelten für den Endnutzer und die Umgebung gemeinsam; ein erfolgreich verbundenes Konto wird unter dieser Kombination gespeichert.
Die Authentifizierung der Entwickler-API nutzt eine separate Zugangsdatenkette. Serverseitige OAuth-Clients tauschen Client-ID und Geheimnis gegen ein kurzlebiges Zugriffstoken. Das Entwickler-Zugriffstoken läuft nach einer Stunde ab und kann widerrufen werden. Die Client-Zugangsdaten sind keinem einzelnen Endnutzer zugeordnet; ihre Zugriffstokens müssen auf dem Server bleiben.
OAuth-Clients können sich auch mit einem öffentlichen Schlüssel statt einem gemeinsamen Geheimnis authentifizieren. Pipedream speichert den öffentlichen Schlüssel, während der Anwendungsserver für jede Tokenanfrage ein kurzlebiges, einmalig nutzbares JWT signiert. Der private Schlüssel kann im Schlüsselverwaltungsdienst der Anwendung bleiben. Dadurch ändert sich die Authentifizierung des Entwicklers gegenüber Pipedream; Connect-Tokens begrenzen weiterhin den Ablauf zur Verbindung des Nutzerkontos.
Appbasierte Trigger laufen automatisch, wenn in einem Drittanbieterdienst etwas passiert, etwa eine neue Datei oder ein neuer Kontakt angelegt wird. Sie benötigen das verbundene Kundenkonto. Einige Trigger fragen regelmäßig ab, statt Webhooks zu empfangen; das Abfrageintervall ist konfigurierbar.
Native Trigger benötigen keine Kontoauthentifizierung durch Endnutzer. Ihre APIs zur Bereitstellung und Verwaltung unterscheiden sich von appbasierten Triggern, da kein Kundenkonto zugeordnet werden muss.
Pipedream Connect richtet sich an Entwickler, die kundenorientierte API-Integrationen in ihre eigenen Produkte einbetten.
Die Anwendung trägt weiterhin serverseitige Verantwortung. Pipedreams Integrationsleitfaden belässt Geheimnisse auf dem Server, verlagert Anfragen an Pipedream und Drittanbieter-APIs in den Servercode und empfiehlt sichere sitzungsbasierte Authentifizierung zwischen Client und Server.
Zu Pipedreams Integrationsschnittstellen gehören TypeScript-, Python- und Java-Beispiele, REST-API-Zugriff und MCP. Das Browser-SDK unterstützt eine eingebettete Autorisierung, während das Anwendungsbackend seine eigene Authentifizierung für die Pipedream API nutzt. Wenn ein Produkt den Frontend-Ablauf nicht einbettet, ist der gehostete Connect Link ein weiterer Einstieg zur Kontoverbindung.
Die Entwicklungsumgebung ist trotz des verfügbaren Connect-Funktionsumfangs eine begrenzte Testumgebung. Sie erlaubt höchstens 10 unterschiedliche externe Nutzer-IDs, verlangt beim Verbinden eines Kontos die Anmeldung auf pipedream.com im selben Browser und ist für eigene Entwicklerkonten statt echte Endnutzer gedacht.
Die aktuellen Connect-Preise trennen kostenlose Entwicklung vom Produktionszugang. Im am 1. November 2026 erfassten öffentlichen Preis-HTML ist jährliche Abrechnung ausgewählt. Die Startup-Preise für jährliche und monatliche Abrechnung werden separat ausgewiesen.
| Tarif | Veröffentlichter Preis | Enthaltener Zugang und Ressourcen | Support und Organisationsfunktionen |
|---|---|---|---|
| Free | $0; keine Kreditkarte erforderlich | Alle Funktionen in der Entwicklung; 3,000+ Konnektoren; 10,000+ Tools und Trigger; unbegrenzt viele Teammitglieder | Community-Support |
| Startup | $99/Monat bei jährlicher oder $150/Monat bei monatlicher Abrechnung | Produktion; 100 externe Nutzer; 10,000 Nutzungsguthaben | E-Mail-Support |
| Business | Individueller Preis; jährliche Abrechnung | Mengenpreise für Nutzer und Nutzung; dedizierte statische Ausgangs-IPs | SSO, SCIM, HIPAA, SLAs und dedizierter Slack-Support |
Ein externer Nutzer ist eine von der Anwendung angegebene eindeutige Nutzer-ID, die mindestens ein Konto über Connect verbindet. Eine Person mit fünf verbundenen Apps zählt einmal; die Konten werden nicht einzeln als fünf externe Nutzer gezählt. Nach den enthaltenen 100 Nutzern berechnet Startup $2 pro weiterem Nutzer und Monat.
Guthaben misst die Connect-API-Nutzung. Eine Aktion ausführen, ein Tool per MCP aufrufen, eine Proxy-Anfrage senden oder ein Ereignis eines bereitgestellten Triggers ausgeben verbraucht jeweils eine Guthabeneinheit pro 30 Sekunden Rechenzeit. Das Auflisten von Apps oder Konten, die Konfiguration von Komponenten und andere Verwaltungsaufrufe verbrauchen kein Guthaben. Startup enthält monatlich 10,000 Einheiten; weitere kosten $0.012 pro Einheit. Für höhere Volumen werden niedrigere Sätze beschrieben.
Die Entwicklung umfasst API-, SDK- und MCP-Zugriff zum kostenlosen Erstellen und Testen. Um echte externe Nutzer in der Produktion zu bedienen, ist Startup erforderlich. Kündigung oder Herabstufung erfolgen selbstständig in den Abrechnungseinstellungen des Workspace. Vor der Bestätigung zeigen diese, ob die Änderung sofort oder am Ende des Abrechnungszeitraums wirksam wird.
Für eingebettete Integrationen und Agententools ist die vom Produkt benötigte Verbindungs- und Ausführungsschicht der relevante Vergleich. Alternativen, die vor allem einen älteren visuellen Workflow-Builder ersetzen, betreffen einen anderen Teil von Pipedreams Geschichte.
Workflows ist im Wartungsmodus. Neue Registrierungen und Abonnements werden nicht mehr angenommen, neue Workflows-Funktionen sind nicht geplant, und bestehende Workflows laufen bis zum 31. März 2027 weiter.
Alle Workflows-Daten einschließlich Zugangsdaten verbundener Konten und OAuth-Tokens sollen bis zum 30. April 2027 dauerhaft gelöscht werden. Connect-Einstellungen und -Zugangsdaten sind von dieser automatischen Löschung ausgenommen. Bestehende Workflows-Abonnements bleiben bis zum 31. März 2027 aktiv; laut Pipedream werden sie dann automatisch mit anteiliger Erstattung gekündigt.
Retry-After und Rate-Limit-Header. Pipedream setzt auch Limits je IP ein.rate_limit_token in spätere Connect-Anfragen einfügen. Diese anwendungsdefinierte Kontrolle der Nutzung durch Nutzer besteht neben den Endpunktlimits der Plattform.emit_on_deploy auf false zu setzen verhindert die Ausgabe dieser historischen Ereignisse.Laut Pipedream speichert oder protokolliert Connect über API oder MCP weder Anfrage-Nutzdaten noch Antwortinhalte. Es verarbeitet die Anfrage und liefert die Antwort, ohne diese Inhalte dauerhaft zu speichern. Conduit beschreibt separat Audit-Aufzeichnungen mit Nutzdateneinsicht für Anmeldungen, Richtlinienänderungen und Tool-Aufrufe.
Pipedream erklärt, Zugangsdaten und Tokens würden über HTTPS übertragen und im Ruhezustand verschlüsselt. Die Sicherheitsdokumentation verortet die Plattform auf AWS in der Region us-east-1. Nach eigenen Angaben unterzieht sich Pipedream jährlichen Drittanbieter-Audits und stellt auf Anfrage einen SOC 2 Type 2-Bericht bereit.
Laut Bedingungen behalten Nutzer Rechte und geistige Eigentumsinteressen an den Pipedream bereitgestellten User Data. Zugleich erhält das Unternehmen eine Nutzungslizenz im zur Diensterbringung erforderlichen Umfang. Für Softwarecode in User Data, der anderen Nutzern sichtbar gemacht wird, gilt standardmäßig die MIT License, sofern keine andere angebotene Lizenz gewählt wird. Diese Rechte zur öffentlichen Weitergabe gelten nicht für private User Data. Daneben darf Pipedream technische Service Data über Interaktionen mit dem Dienst behalten und für interne Analyse, Verbesserung und Entwicklung verwenden.
Auch HIPAA-bezogene Verfügbarkeit hat eine Vertragsbedingung: Der Status als Geschäftspartner im Sinne von HIPAA gilt laut Bedingungen nur, wenn Pipedream mit dem Nutzer ein separates Business Associate Addendum vereinbart.
Das Löschen einer OAuth-Berechtigung innerhalb von Pipedream widerruft für sich genommen nicht Pipedreams Zugriff beim ursprünglichen Anbieter. Der Widerruf erfolgt auch dort, wo OAuth-Berechtigungen in der Drittanbieteranwendung verwaltet werden.
Ja. Eigene Tools, die im Pipedream-Workspace veröffentlicht wurden, lassen sich mit dessen MCP-Server nutzen und ergänzen Funktionen, die nicht im öffentlichen Register verfügbar sind.
Ein fehlgeschlagener MCP-Tool-Aufruf liefert ein Ergebnis mit isError: true und einem Fehlerobjekt, das einen Ursprung wie Tool-Code, vorgelagerte API oder Netzwerk nennt. Die Zuordnung von Aktionsfehlern erfolgt nach bestem Bemühen und kann falsch sein, etwa wenn ein vorgelagertes SDK nach einem Fehler weitere Aufrufe macht oder mehrere Aufrufe denselben Host erreichen.
